Az Anthropic friss kockázati jelentése egy kellemetlen biztonsági rést tár fel: 2025 májusa és 2026 áprilisa között a cég külső közreműködőktől érkező, modellértékeléshez használt forgalmának egy része biológiai biztonsági szűrők nélkül futott. A jelentés szerint ez nagyjából 50 ezer ember 133 millió üzenetváltását érintette.
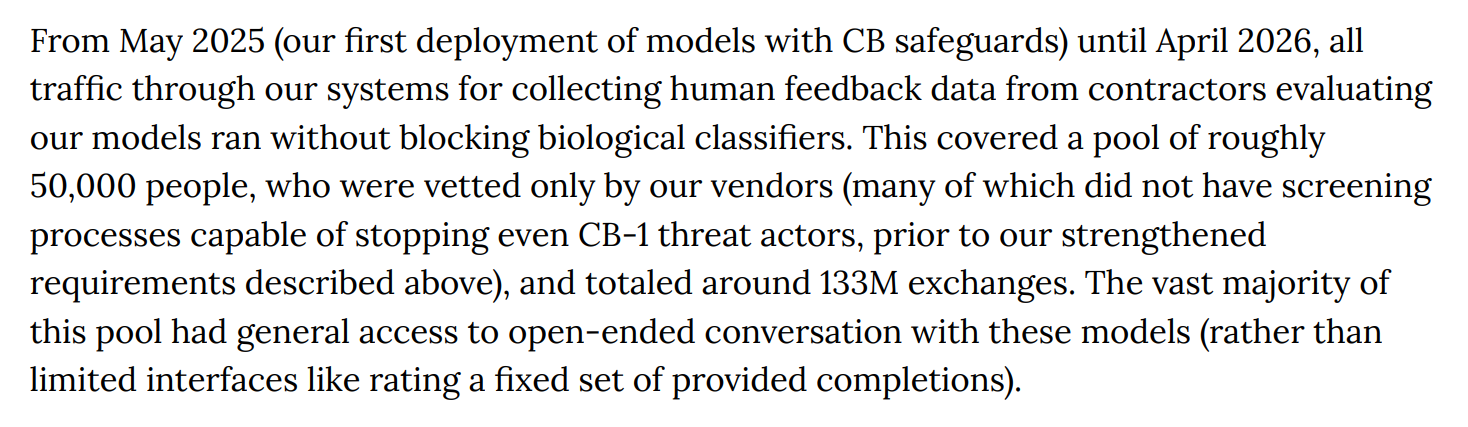
A jelentésben leírt szűrőknek az lett volna a feladatuk, hogy megakadályozzák a veszélyes biológiai vagy vegyi fegyveres ismeretek kikérését. A kiesés nem azt jelentette, hogy a Claude minden kérésre válaszolt, hanem azt, hogy egy adott felhasználói kör beszélgetései nem mentek át ezen a külön védelmi rétegen.
Nem a modell állt le, a védőréteg maradt ki
Az Anthropic szerint az érintett közreműködőket külső szolgáltatók ellenőrizték. A cég utólag azt írta, hogy több partner szűrése nem volt elég erős ahhoz, hogy még a legalacsonyabb, „CB-1” jelű fenyegetési szinthez kapcsolódó szereplőket is kiszűrje. A felhasználók többsége ráadásul nem korlátozott értékelési feladatokat végzett, hanem nyílt végű beszélgetésekhez fért hozzá.
Ez fontos különbség. Nem egyetlen hibás válaszról vagy egy sikeres támadásról van szó, hanem arról, hogy egy teljes évig rosszul volt beállítva egy olyan ellenőrzési folyamat, amelynek éppen a veszélyes kéréseket kellett volna megfognia.
Az Anthropic nem talált bizonyítékot visszaélésre
A vállalat belső vizsgálata nem talált bizonyítékot arra, hogy a kiesést tényleges visszaélésre használták volna. Az Anthropic azóta szigorította a külső közreműködők követelményeit, és átnézte a hasonló adatgyűjtési folyamatokat. Ez a megállapítás azonban nem teszi semmissé a hibát: a biztonsági kontroll hiánya önmagában is komoly auditálási probléma.
A történet azért is kellemetlen, mert az Anthropic az elmúlt időszakban éppen a biológiai kockázatok miatt érvelt szigorú védelmi intézkedések mellett. A jelentés most azt mutatja meg, hogy a modell képességei mellett az egész köré épített üzemeltetési lánc legalább ilyen fontos. Ha a szűrő, a külső partner ellenőrzése vagy a jogosultságkezelés hibázik, a legjobb biztonsági ígéret sem ér sokat.
A cég jelentése nem közöl konkrét példát arra, hogy a 133 millió üzenetváltásból mennyi kapcsolódott valóban veszélyes biológiai témákhoz. Ezért a mostani információ alapján a helyes állítás nem az, hogy tömeges visszaélés történt, hanem az, hogy az Anthropic egy hosszú ideig fennálló, jelentős ellenőrzési rést tárt fel.