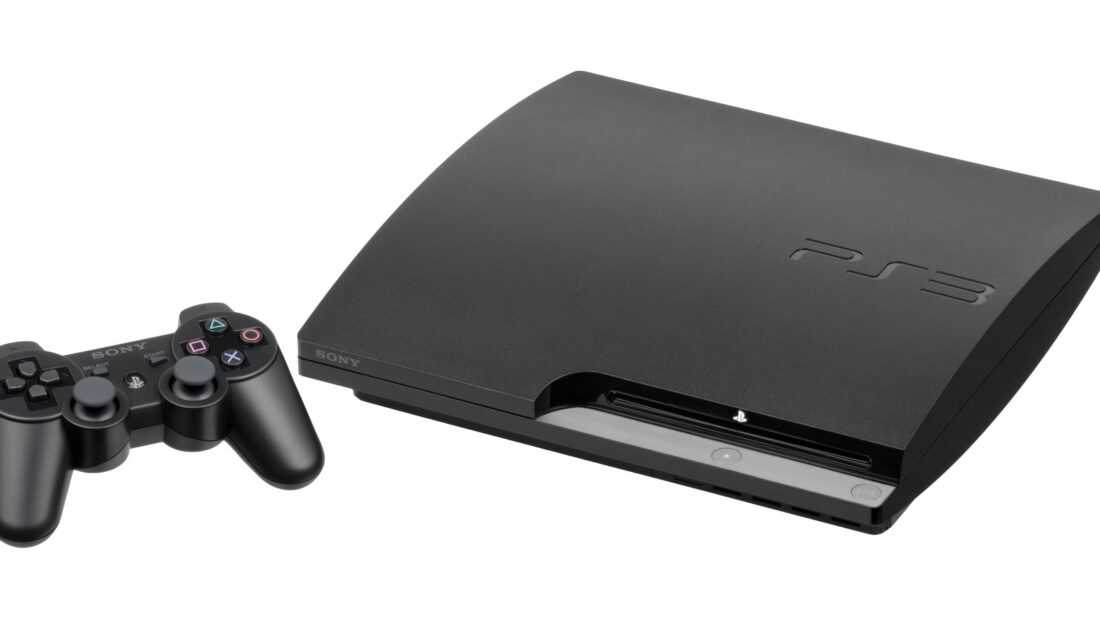
Közel két évtizeddel a PlayStation 3 eredeti megjelenése után sikerült visszafejteni a konzol egyik legszigorúbban védett biztonsági kulcsát. A konzolos közösségben ismert biztonsági kutató, zecoxao és csapata sikeresen kinyerte a gép indítási láncának legmélyén futó lv0ldr titkosítási kulcsát. A felfedezés alapjaiban változtatja meg a platform szoftveres jövőjét, mivel elméleti utat nyit a teljes értékű egyedi firmware (CFW) telepítése előtt azokon a kései rendszereken is, amelyek eddig teljesen ellenálltak a végleges módosításoknak.
Fizikai rétegbontás és a Cell processzor memóriahibája
Az lv0ldr a PlayStation 3 indítási folyamatának legelső szoftveres állomása: feladata a rendszerindító kód ellenőrzése és a mélyebb rendszerszintű komponensek feloldása még az operációs rendszer betöltődése előtt. Ez a komponens a gép Cell Broadband Engine processzorának izolált segédmagjában, az SPU-ban (Synergistic Processing Unit) fut, saját elkülönített memóriaterületet használva.
A kutatócsoport fizikai rétegbontással (decapping) és pásztázó elektronmikroszkópos (SEM) vizsgálattal először közvetlenül a processzor szilíciumlapkájáról olvasta ki a legalsó, mintegy 1024 bájtos BootROM kódot. Ennek elemzése során feltárták, hogy az SPU a biztonsági kriptográfiai műveletek lefutása után bizonyos regiszterekben érzékeny adatmaradványokat hagy hátra ahelyett, hogy azokat azonnal nullázná. A folyamat precíz időzítésű megszakításával (feszültségingadozásos glitching támadással) a csapat egy CECHL-sorozatú konzolon sikeresen megszerezte a szükséges adatokat az egyedi konzol szintű pck0 kulcs kiszámításához és a védett bináris visszafejtéséhez.
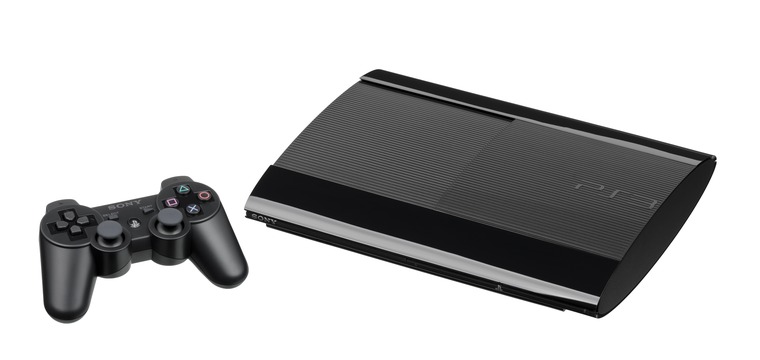
Mit jelent ez a Slim 3000 és a Super Slim modellek számára?
A PlayStation 3 generáció korai változatai (az eredeti vastag kiadások, valamint a korai Slim CECH-2000 és CECH-2100 típusok) évek óta futtatnak állandó, teljes funkcionalitású Custom Firmware-t (mint az Evilnat vagy Cobra csomagok). A 2011 után gyártott kései Slim (CECH-2500 bizonyos szériái, CECH-3000) és az összes Super Slim (CECH-4000) modell alaplapján azonban a gyártó átdolgozta a hardveres gyökérkulcsokat: bevezette a metldr.2 és az lv0ldr.2 védelmi réteget. Ezeknél a gépeknél a felhasználók eddig kizárólag a minden bekapcsoláskor újraindítandó, webböngészős hibrid megoldásra, a PS3HEN-re támaszkodhattak.
Az lv0ldr működésének és a kulcsképzési logikának a megértése most megteremti az elméleti alapot ahhoz, hogy a fejlesztők a metldr.2 és lv0ldr.2 védelmi rendszerét is feltörjék. Amennyiben a mechanizmust sikerül adaptálni az újabb revíziókra, a kései Slim és Super Slim gépekre is elkészülhet a közvetlenül NAND vagy NOR flash memóriára települő, végleges egyedi firmware.
Gyakorlati haszon a hardveres javításban és gépmentésben
A kutatás a játékmegőrzésen túl a meghibásodott konzolok szervizelésében is áttörést hozhat. A mély szintű hardverkulcsok birtokában lehetővé válik a szoftveresen teljesen működésképtelenné vált (brickelt) konzolok újraélesztése közvetlen programozással. Megoldhatóvá válik a meghibásodott Blu-ray olvasók vezérlőpaneljének újrapárosítása (remarry) az alaplappal anélkül, hogy az eredeti lemezmeghajtó elektronikájára szükség lenne, valamint a meghibásodott Wi-Fi és Bluetooth modulok cseréje is egyszerűbbé válik.
A közösség számára fontos gyakorlati részlet, hogy a kutatási eredmény egyelőre nem jelent azonnal letölthető, végfelhasználói törést. A csapat az alapvető biztonsági mechanizmust és a kulcs kinyerésének módját bizonyította be hardveres mérésekkel; az ebből építkező szoftveres eszközök és telepítők kidolgozása a modder közösség következő hónapokra váró feladata lesz. Miközben a modern gépeken már a SharpEmu emuláció és a legújabb architektúrák kötik le a figyelmet, a klasszikus generáció gépei két évtized múltán is tartogatnak hardveres meglepetéseket.