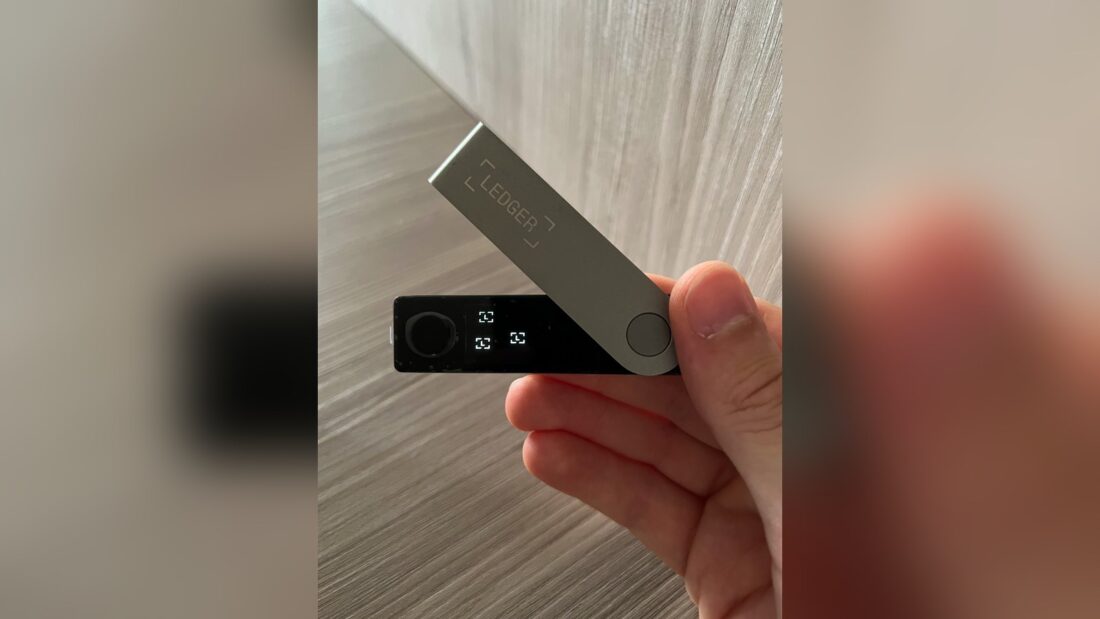
Rejtett, mobilhálózaton „telefonáló” chipet találtak egy délkelet-ázsiai viszonteladótól vásárolt Ledger hardveres kriptotárcában. A beültetett áramkör a tárca beállításakor leolvasta a kijelzőről a 24 szavas helyreállítási kódot, és továbbküldte a támadóknak, akik ezzel kiürítették a tárcákat. A Ledger október 9-én jelentette be, hogy vizsgálja a malajziai CryptoBilis viszonteladótól vett eszközökhöz köthető pénzvesztéseket, majd másnap megerősítette, hogy az egyik érintett eszközben valóban „jogosulatlan hardveres beültetés” volt.
A helyreállítási kód (seed phrase) a kriptotárca mesterkulcsa: aki ismeri, bármelyik eszközön visszaállíthatja a tárcát, és elmozgathatja a benne lévő pénzt. A hardveres tárcák lényege éppen az, hogy ez a kód soha ne kerüljön internetre kötött eszközre. A beültetett chip ezt a védelmet kerülte meg. A Ledger leírása szerint az áramkör a házon belül figyeli a kijelzőt. Amikor a beállításnál megjelenik a 24 szó, a mikrovezérlő kiolvassa őket, és egy eSIM-mel ellátott LTE-modulon keresztül elküldi. A tárca saját biztonsági chipjéhez (Secure Element) és szoftveréhez nem nyúl, a tranzakciókat sem módosítja, egyszerűen „lefotózza” a kódot.
Spy implant in @Ledger Nano X, back in the days and now, that's quite an evolution.
— Mark Karpelès (@MagicalTux) X-bejegyzés
A beültetésről Mark Karpelès, a Mt. Gox egykori vezetője is közzétett egy fotót, a Tibane Labs kutatói pedig részletesen elemeztek több példányt is, ezt a BleepingComputer foglalta össze. Az egyik változatnál az eredeti akkumulátort kisebbre cserélték, hogy beférjen alá egy STM32-es mikrovezérlő, egy mindössze 2×2 milliméteres eSIM és egy árnyékolt LTE-modul. Egy fejlettebb változat már az eredeti akkumulátorról működött, és a kijelző alatti habszivacs helyére került. Mindkettőt az árulhatta el, hogy látszott a házban az antenna vezetéke. A kutatók szerint a nyomtatott áramkört gyártóval készíttették, nem otthon forrasztották. A vizsgált példányokat az Amazon Japanon egy kínai eladótól (Malajziából szállítva), illetve a japán Yahoo! Auctionsön vették.
A Ledger október 11-i közleménye szerint „korlátozott” számú eszköz érintett, és minden igazolt eset a CryptoBilisen keresztül eladott eszközökhöz köthető. A cég rendszereit és közvetlen értékesítését nem érte támadás. A The Hacker News egy blokklánc-nyomozóra hivatkozva több mint 86 millió dolláros kárról írt, a Ledger azonban a teljes összeget nem erősítette meg. A cég azóta Indonéziában, Szingapúrban, Thaiföldön, a Fülöp-szigeteken, Vietnámban, Malajziában és Hongkongban is leállíttatta a forgalmazóknál az értékesítést. Németországban a MediaMarkt Saturn is szüneteltette az árusítást, miután egy vásárló beültetett chipet talált a tárcájában, pénzvesztés azonban nem történt, és az európai készletekben a Ledger nem talált manipulált eszközt.
Aki a CryptoBilistől vásárolt, annak a Ledger azt tanácsolja, hogy ne állítsa be az eszközt. Ha már beállította, mozgassa át a pénzét egy új, hivatalos forrásból vett eszközre, új helyreállítási kóddal. A gyártó saját ellenőrzése (Genuine Check) az ilyen beültetést nem mutatja ki, ha a biztonsági chip érintetlen. A legfontosabb szabály ezért változatlan: hardveres tárcát csak a gyártótól vagy hivatalos forgalmazótól érdemes venni, a helyreállítási kódot pedig mindig az eszköznek kell előállítania. Ha a dobozban előre kinyomtatott kód van, a tárca nem biztonságos. A kriptotárcák biztonságának egy egészen más oldaláról, a „bunker módra” készülő Ethereum-tárcákról nemrég írtunk.