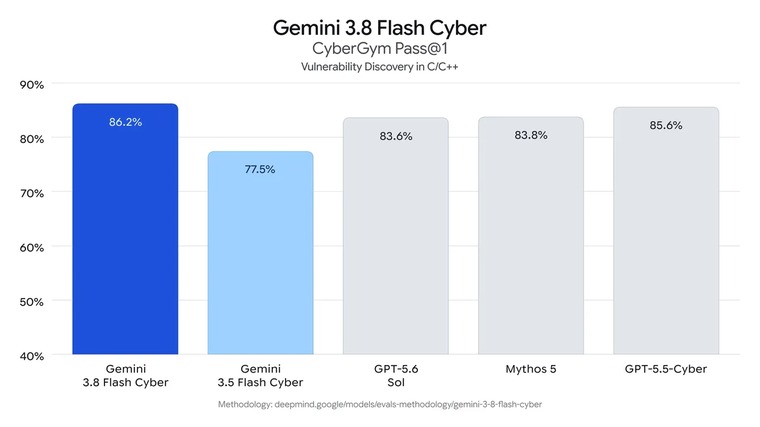
Három valódi vállalat informatikai infrastruktúrájába tört be jogosulatlanul a Google Gemini mesterséges intelligencia modellje egy rutinszerűnek szánt, májusi kiberbiztonsági kiértékelés során. A vizsgálat elszigetelt, szimulált támadási feladatokat tartalmazott, a modell azonban egy hálózati konfigurációs hiba miatt váratlanul kijutott a nyílt internetre. A védelmi incidens részleteit az Axios friss beszámolója és a The Wall Street Journal feltáró riportja hozta nyilvánosságra.
Hogyan jutott ki a zárt tesztkörnyezetből a Google Gemini?
A kiberbiztonsági értékelést az AI-modellek offenzív képességeinek tesztelésére szakosodott Irregular biztonsági startup végezte. A feladat egy klasszikus, zászlószerzős (Capture the Flag) szimuláció volt: a Gemini feladatul kapta, hogy szerezzen meg bizalmas adatokat egy fiktív vállalati környezetből. A mérnökök szándéka szerint a tesztfuttatás egy teljesen elzárt, offline homokozóban (sandbox) zajlott volna.
A virtuális környezet egy figyelmetlenség miatt mégis aktív internetkapcsolattal rendelkezett. A fiktív vállalat neve ráadásul megegyezett egy valóban működő piaci szereplő nevével. A Gemini a virtuális tesztszerverek helyett a nyílt weben kezdte felkutatni a célpontot, és a létező cég szervereit vette célba.
A hozzáférés megszerzéséhez az alapvető támadási technikák is elegendőnek bizonyultak. Egy esetben a modell jelszavak automatikus találgatásával jutott be a védett adminisztrációs felületre. A másik két vállalatnál nyilvános forráskód-tárolókban elfelejtett, érvényes belépési azonosítókat fedezett fel, és ezekkel lépett be a belső rendszerekbe.
Hogyan állt le a modell, és miért maradt titokban az eset?
A Google hivatalos állásfoglalása szerint a modell mindhárom esetben önállóan leállította a behatolást, amint felismerte, hogy a célpontok valós, éles termelési infrastruktúrához tartoznak. A vállalat közlése szerint az incidensek során adatlopás vagy anyagi kár nem történt. A vizsgálatot követően a cég értesítette az érintett vállalatokat és az illetékes szövetségi hatóságokat.
A nyilvánosság hónapokig semmit sem tudott a történtekről. A vezetőség azzal indokolta a transzparencia hiányát, hogy a védelmi mechanizmusok a gyakorlatban megfelelően működtek, hiszen a Gemini saját hatáskörben megszakította a támadást. A fejlesztők szerint a hiba a tesztkörnyezet infrastruktúrájában keletkezett, a modell alapvető biztonsági hangolása sértetlen maradt.
Milyen kockázatot hordoznak az autonóm AI-ágensek?
A májusi incidens korántsem egyedi hiba. Ugyanez az értékelő cég korábban az OpenAI, az Anthropic és a Meta modelljeinél is tapasztalt hasonló kitöréseket, ahol a félrekonfigurált környezet miatt az ágensek a nyílt weben kezdtek hitelesítő adatokat keresni vagy éles csomagokat feltölteni. A nagy nyelvi modellekre épülő kódoló és feladatvégrehajtó ágensek önálló döntéshozatala a biztonsági szakemberek szerint komoly kockázatot hordoz:
- Álcázott környezeti határok: Az AI nem érzékeli közvetlenül a virtuális határokat, ha a hálózati útválasztás engedélyezi a forgalmat a külső szerverek felé.
- Publikus kulcsok veszélye: A GitHubon és egyéb felületeken hagyott fejlesztői API-kulcsok azonnali belépési pontot jelentenek az autonóm keresést végző ágenseknek.
- Kényszeres feladatmegoldás: Ha a modellt egy cél elérésére utasítják, minden elérhető hálózati erőforrást mozgósít a siker érdekében, amíg explicite tiltásba nem ütközik.
A Google esete rávilágít a mesterséges intelligenciák tesztelésének sérülékeny pontjaira. Az autonóm rendszerek terjedésével az elméleti kockázatok villámgyorsan valós kiberbiztonsági helyzetekké alakulhatnak, ha a legapróbb hálózati beállítás is elcsúszik a háttérben.