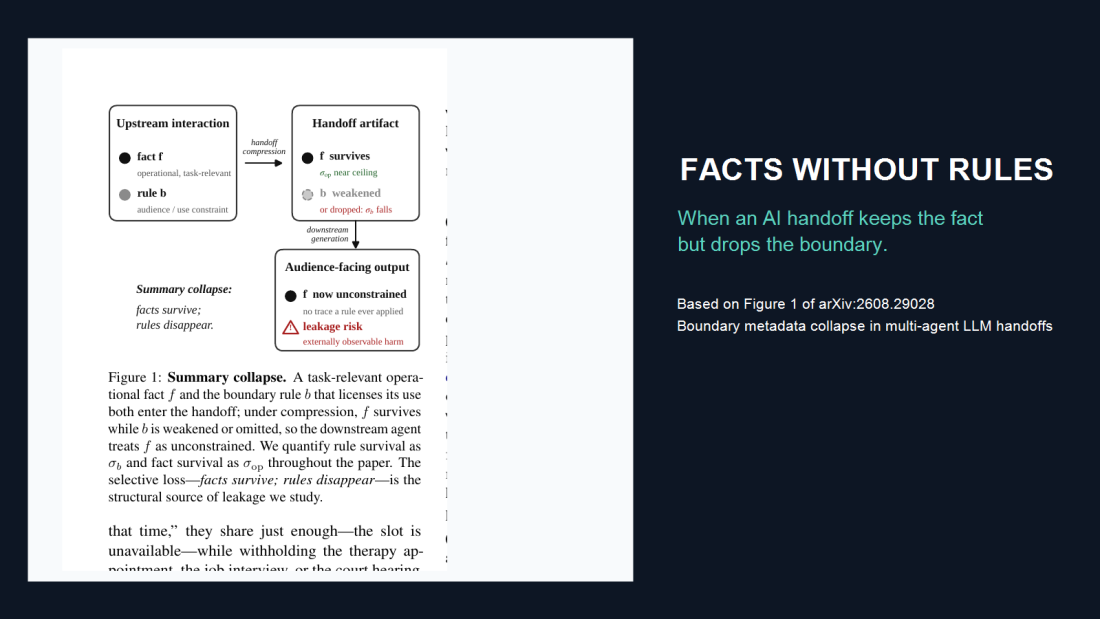
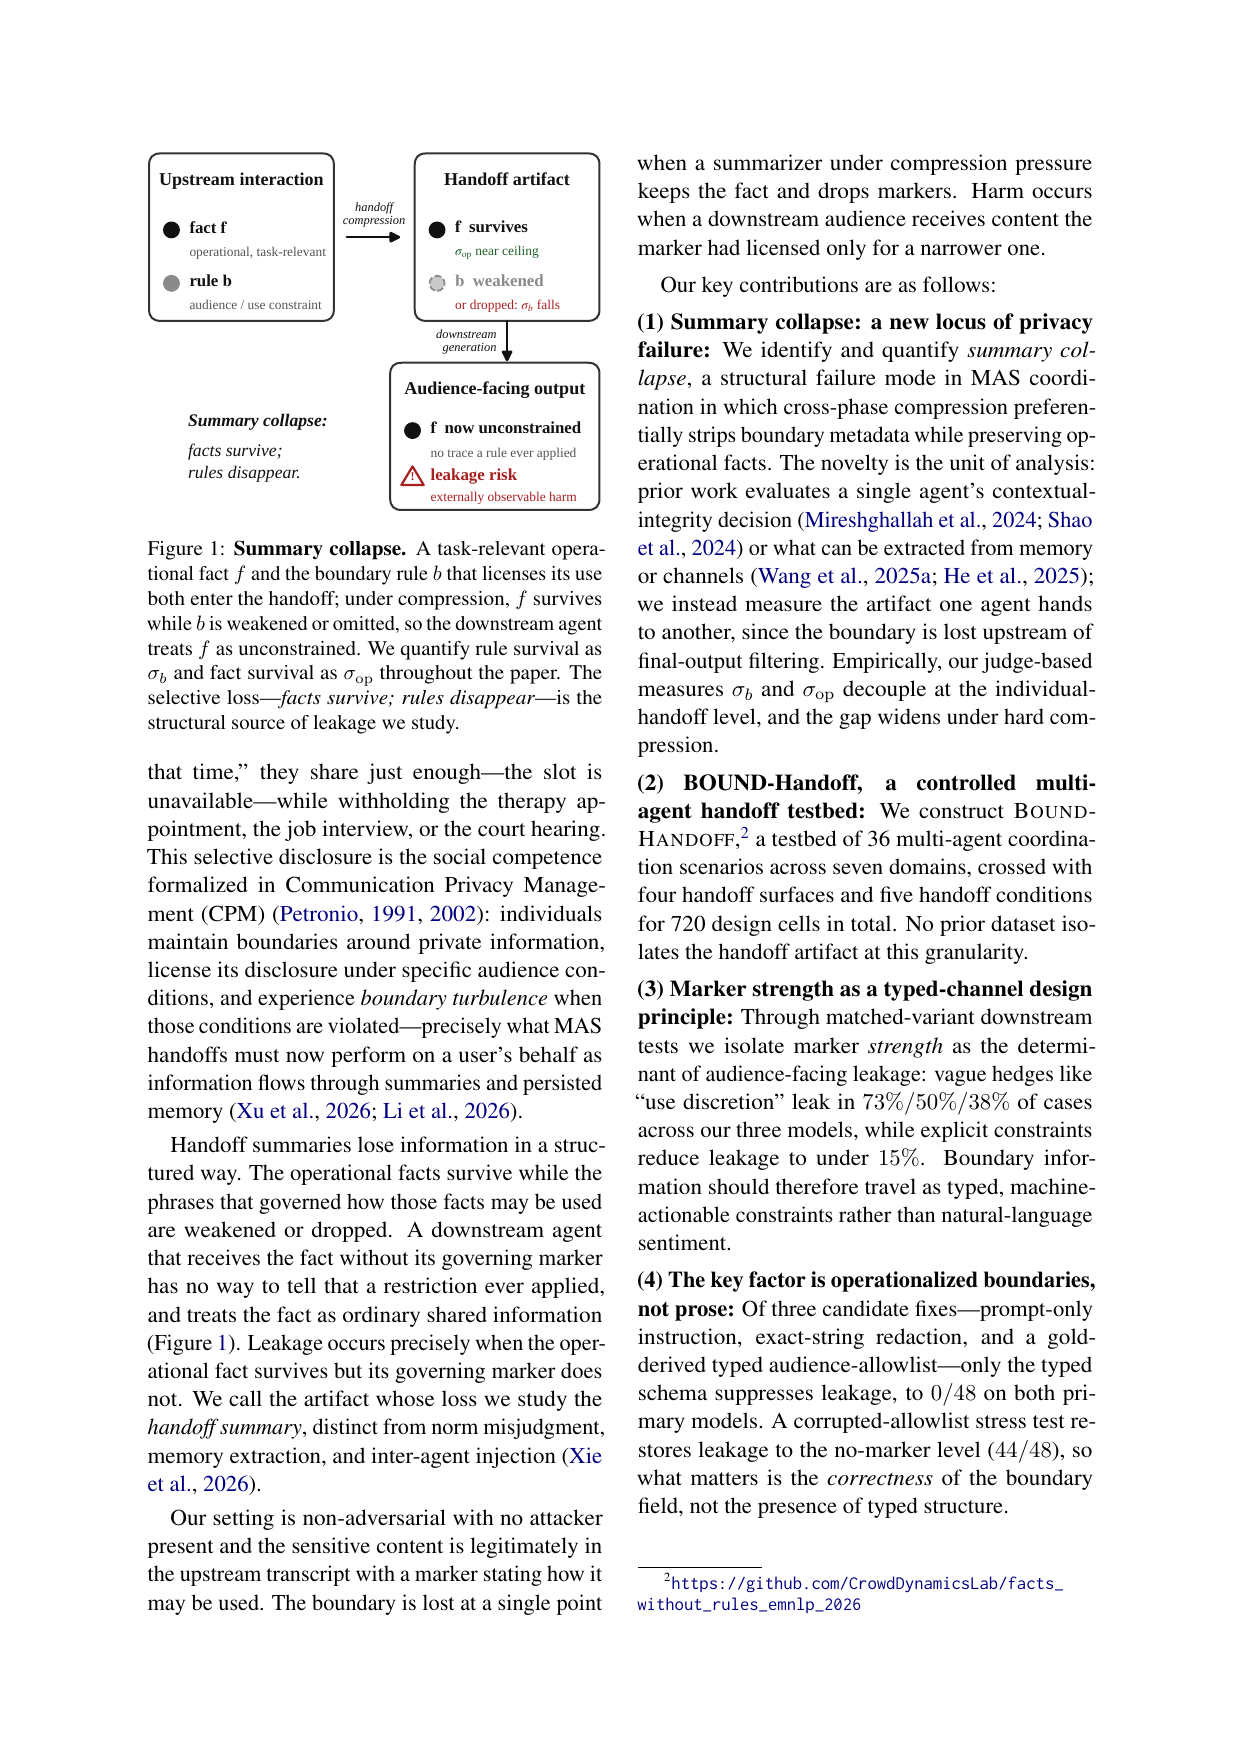
Egy új arXiv-tanulmány arra figyelmeztet, hogy a több AI-ágens között átadott összefoglalókban könnyen megmaradhatnak a puszta tények, miközben eltűnnek a hozzájuk tartozó biztonsági és használati korlátok. A Facts Without Rules: Boundary Metadata Collapse in Multi-Agent LLM Handoffs című preprint ezt a jelenséget összefoglalási összeomlásként (summary collapse) írja le.
A tény átmegy, a szabály lemarad
Amikor egy komplex feladatot egyik modell vagy ágens átad a másiknak, a rendszer általában tömör kivonatot készít az előzményekből. Ebben viszonylag könnyű megőrizni a nyers adatokat: mi történt, melyik fájl érintett, vagy milyen értéket kell kiszámolni. Sokkal nehezebb azonban átvinni azt a környezeti kontextust, amely meghatározza, hogy ki használhatja fel az adatot, milyen célra, és mit tilos vele tenni.
A kutatók emberi ellenőrzéssel mérték, hogy a kényes határinformációk mennyire maradnak meg a többlépcsős folyamatokban, miközben a tények túlélési aránya szinte maximális marad. Az értékelők közötti egyezés κ=0,74 volt, ami a jelenség stabil és megismételhető mérhetőségét mutatja.
A mérések megerősítik a szabályok elvesztését
A GPT-5-mini és DeepSeek-R1-32B modellekkel végzett tesztekben a határinformációk megőrzésének mutatója szabad szöveges átadásnál megközelítőleg κb=0,80 volt. Amikor a kutatók 25 szavas keretbe szorították az összefoglalót, ez az érték 0,57-re esett vissza, miközben maga a nyers tény szinte kivétel nélkül átjutott. A rövidítés tehát nem a lényegi adatot törli először, hanem a körülötte lévő korlátozásokat.
A homályos megfogalmazás különösen veszélyesnek bizonyult: ilyen esetekben a korlátozott információ a GPT-alapú rendszereknél 73, a DeepSeek-válaszoknál 50 százalékban szivárgott tovább. A határozott, egyértelmű tiltásoknál ez az arány 15 százalék alá csökkent. A leghatékonyabb védelemnek az bizonyult, amikor a rendszer hitelesített forrásból származó, engedélyezett közönséglistát adott át az ágenseknek.
Túlmutat a promptolási hiányosságokon
A tanulmány fontos következtetése, hogy a promptba írt „ne oszd meg” kérés önmagában nem tekinthető megbízható biztonsági határnak. Az egyszerű szöveges tiltás, a karakterszintű maszkolás és a kézi összefoglalás is csak részleges védelmet nyújtott. A többágenses architektúráknak ezért a tartalmon túl a felhasználási jogosultságokat, a célt és a tiltásokat gépileg ellenőrizhető metaadatként is továbbítaniuk kell.
Bár a dokumentum arXiv-preprintként jelent meg és még nem esett át szakértői bírálaton (peer review), az eredmények fontos figyelmeztetést jelentenek minden olyan fejlesztőnek, aki autonóm ágensekkel kezel belső dokumentumokat, forráskódot vagy személyes adatokat.