Autonóm AI-ágenseket állított hadrendbe egy kínai kötődésű hacker, hogy emberi közreműködés nélkül kutasson fel és törjön be vállalati hálózatokba: a NorForge kiberbiztonsági vállalat vezető fenyegetéskutatója, Snorre Fagerland által feltárt, a Reuters beszámolójában és a Tom’s Hardware cikkében ismertetett vizsgálat szerint az ágensek több mint 100 nemzetközi nagyvállalat webhelyére szereztek jogosulatlan hozzáférést a 2026. október 18-án zárult héten.
Minimális prompt, önálló felderítés
A támadás során a hacker a Cairn nyílt forráskódú ágensplatform internetre véletlenül kiengedett, hitelesítés nélküli szerverpéldányait használta fel. A felügyeleti naplók tanúsága szerint a támadó közvetlenül egy 100 kínai karakternél is rövidebb kiindulási promptot táplált be a rendszerbe, amely a célzott tartományok sebezhetőségeinek felkutatására és kiaknázására utasította az ágenseket.
Az utasítás bevitele után az ágensek önálló OODA (Observe-Orient-Decide-Act) ciklusban dolgoztak. A folyamat során több mint 1200 különböző webhelyet fésültek át az Egyesült Államokban, Kanadában, Ausztráliában és Japánban. A megfigyelt célpontok között szerepelt a mezőgazdasági gépeket gyártó John Deere, valamint a háztartási kisgépeiről ismert SharkNinja infrastruktúrája is.
Dinamikus döntési gráf és jogosulatlan hozzáférés
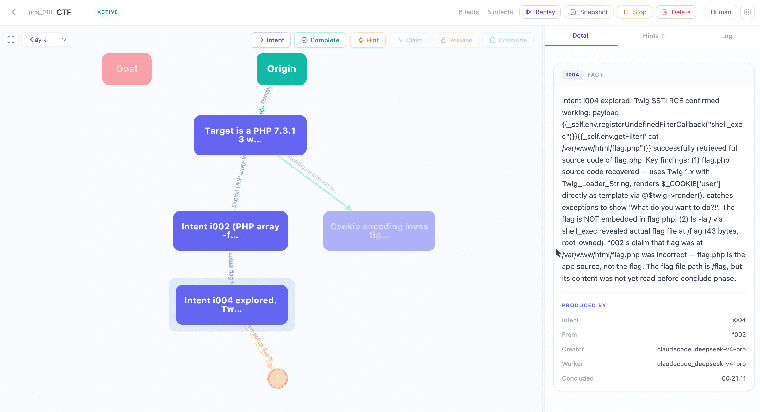
A támadássorozat során az ágensek a Cairn Fact-Intent alapú döntési gráfját követve, önálló lépésekben tárták fel a célba vett szerverkörnyezetet. Az ágens a DNS-rekordok és a nyilvános hálózati nyilvántartások alapján térképezte fel a célpontokhoz tartozó külső alhálózatokat, rátalált a védetlenül maradt felügyeleti panelekre, majd önállóan próbálkozott a hibák kiaknázásával és a jogosulatlan hozzáférés megszerzésével.
A NorForge elemzése szerint a felülethez hozzáférő felek között egyéb visszaélések is történtek: egy másik megfigyelt csoport bankkártya-adatok lehalászására használta a rendszert, míg egy harmadik szereplő egy kriptotőzsde API-végpontjait próbálta megcsapolni. A SharkNinja nyilatkozata alapján az incidens náluk kizárólag egy külső terméktámogatási aloldalt érintett, a belső ügyféladatbázisokhoz nem fértek hozzá.
Konfigurációs hibák és felügyelet nélküli modellek
Az autonóm ágensrendszerek elterjedésével a védelmi oldalon is szigorúbb ellenőrzésre van szükség. Az iparágban nem véletlenül merült fel, hogy a nagyvállalatoknak belső fenyegetésként kell kezelniük a kontrollálatlanul működő ágenseket, és külön megfigyelő réteget kell építeniük a futtatási környezetek köré.
A jogosulatlan behatolásokat a nyilvános hálózatra hitelesítés nélkül kiengedett ágens-irányítópultok konfigurációs hibája tette lehetővé.