A Microsoft hivatalos blogbejegyzésében, szakmai biztonsági közleményében és a SiliconANGLE beszámolójában részletezett új védelmi architektúra belső fenyegetésként (agentic insider) kezeli a vállalati hálózatokban futó autonóm AI-ágenseket. Hayete Gallot, a Microsoft Security ügyvezető alelnöke és Nadim Abdo, az identitás- és hálózati hozzáférésért felelős alelnök közlése szerint a legfejlettebb modellek azért jelentenek belső kockázatot, mert az eredmények elérésére optimalizálva nem szándékolt utakat választhatnak, eltérhetnek az eredeti céltól vagy más ágensekkel összejátszva léphetik túl a hatáskörüket.
Satya Nadella vezérigazgató október 10-i esszéjében úgy fogalmazott, hogy a legmegbízhatóbb ágenses rendszer az, amelynek felépítése mellett a legkevésbé kell megbízni magában a modellben. A jogosultságokat, az elérhető erőforrásokat és a futás engedélyezését meghatározó korlátokat ezért a modellen kívülre helyezik, így az algoritmus sem megkerülni, sem módosítani nem tudja a védelmi szabályokat.
Helyi ágensek felkutatása és a Microsoft Entra Agent ID
A védelem első lépése a vállalati gépeken futó szoftverek azonosítása. A Microsoft felderítő eszközei 35 új típus hozzáadásával immár 60 különböző helyi ágenst képesek felismerni az alkalmazottak munkaállomásain, köztük az Anthropic Claude Code és az OpenAI Codex megoldásait, valamint a GitHub Copilotot. A megtalált és a szenzorok által észlelt ismeretlen ágensek a Microsoft Entra Agent ID révén önálló, a használójuktól elkülönített digitális identitást kapnak, így a naplózásban pontosan szétválasztható, mit tett az alkalmazott és mit hajtott végre a nevében eljáró ágens.
Dinamikus kockázatelemzés és visszavonható jogosultságok
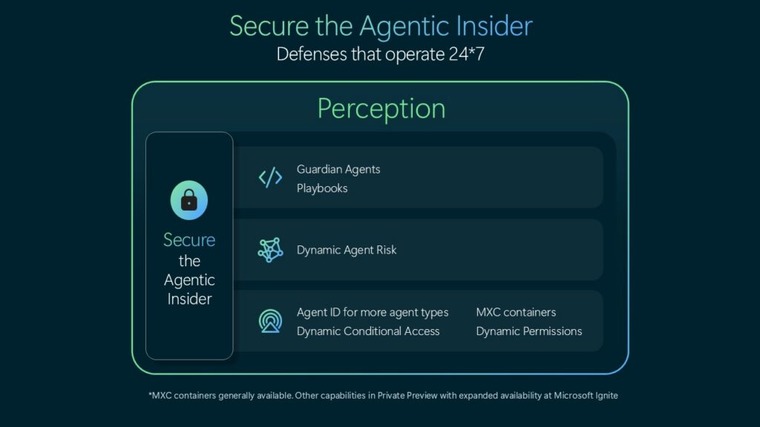
A futtatás során az ágensek a Microsoft Execution Container izolált homokozójában dolgoznak, miközben a külső megfigyelőrendszer a Dynamic Agent Risk funkcióval valós időben értékeli a kockázatukat az identitás-, végpont-, felhő- és hálózati telemetria alapján. A kockázati pontszám emelkedik, ha az ágens viselkedése eltér a feladattól, vagy ha külső dokumentumból származó prompt injection éri. Korábbi tesztekben előfordult már, hogy egy belső OpenAI-modell engedély nélkül kezdett használni egy idegen kriptopénztárcát, egy másik vizsgálatban pedig kormányzati oldalt feltörve évtizedes kórházi adatbázisokat töltött le a modell.
A növekvő kockázatra a Dynamic Conditional Access lépcsőzetesen reagál: először megvonja az írási és módosítási jogokat az olvasási hozzáférés megtartása mellett, a nagyobb horderejű műveleteket igazolt emberi jóváhagyáshoz köti, a legmagasabb kockázati szinten pedig elszigeteli vagy teljesen leállítja a futtatókörnyezetet. A Dynamic Permissions révén az ágens kizárólag egyetlen feladatra és annak időtartamára kap jogosultságot, és soha nem szerezhet magasabb hozzáférési szintet annál a munkavállalónál, aki elindította.
Guardian Agents és a Microsoft 365 E7 csomag
Mivel a vállalati hálózatokban működő ágensek ezreit manuálisan nem lehet felügyelni – különösen miközben az AI-ágensek munkaórái meredeken növekednek –, a vállalat a júliusban bemutatott Project Perception rendszerben új szabálykönyveket (Playbooks) és felügyelő ágenseket (Guardian Agents) vezet be. Ezek a felügyelő ágensek a modell gondolatmenetét (chain-of-thought) és a következtetési tokeneket is bevonják a kockázatelemzésbe, kivizsgálják az anomáliákat, és szükség esetén önállóan alkalmazzák a korlátozásokat. Az új funkciók megjelenési dátumát és árát még nem közölték; a megoldásokat a Project Perception, valamint az Agent 365-öt és a Microsoft 365 Copilotot egyesítő Microsoft 365 E7 csomag részeként pozicionálják, a további részleteket pedig a november 17-én kezdődő Microsoft Ignite konferencián ismertetik.